Faille zero-day FortiMail CVE-2026-104286 : correctifs et mesures à prendre
Une faille FortiMail notée CVSS 9,8, qui permet d'écrire des fichiers sans authentification, est exploitée. Versions concernées, correctifs, traces à rechercher et mesures du jour.
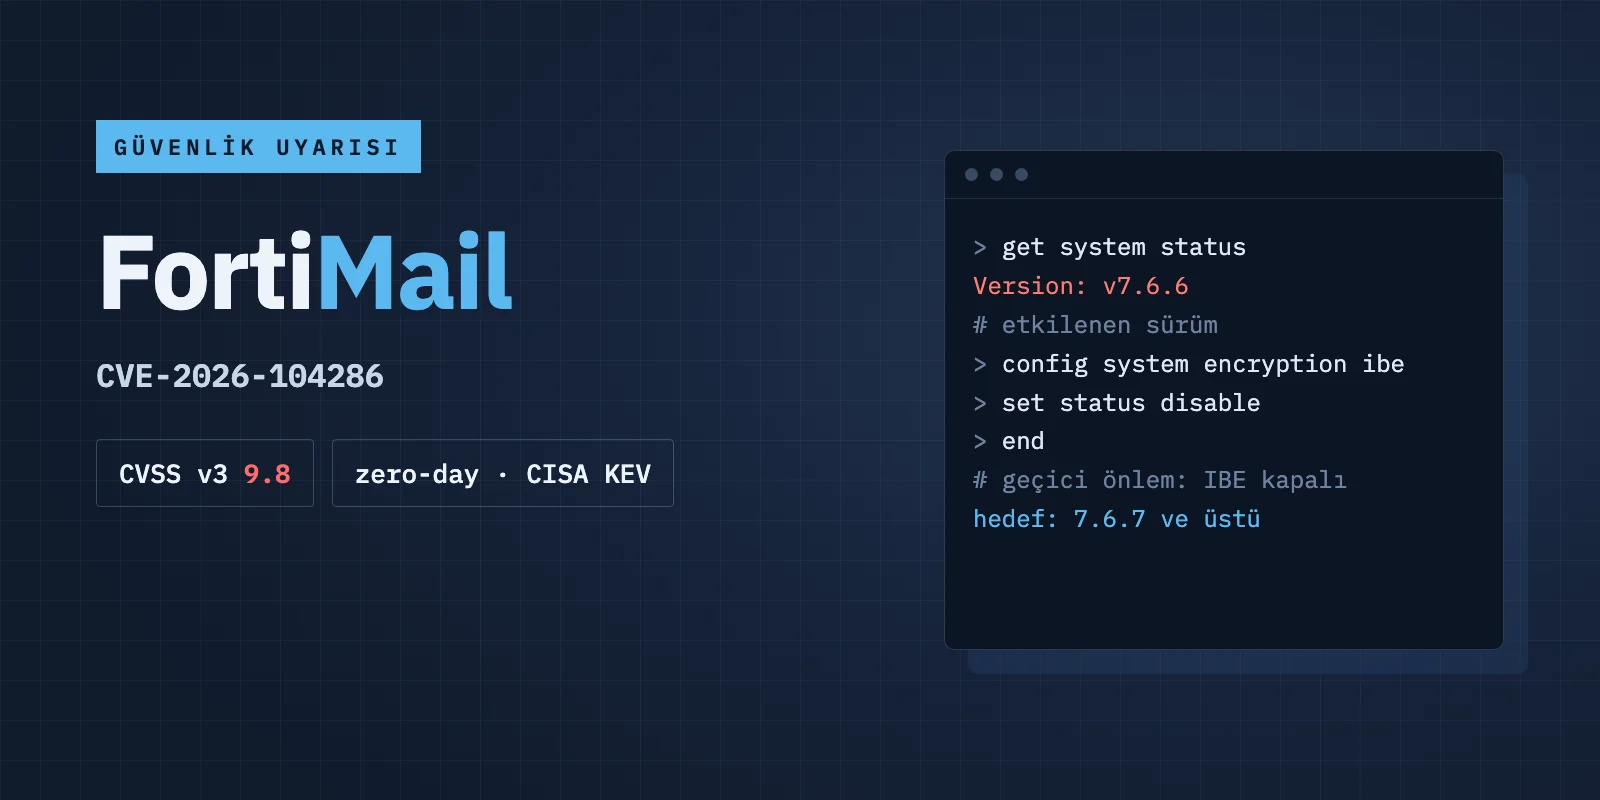
Le 1er octobre 2026, Fortinet a publié la vulnérabilité critique CVE-2026-104286, qui touche la passerelle de sécurité e-mail FortiMail. Elle permet d'écrire des fichiers sur le système sans authentification. La faille était déjà exploitée au moment de l'annonce, et la CISA l'a ajoutée le jour même à son catalogue des vulnérabilités exploitées connues (KEV). Les organisations qui font tourner FortiMail sur leurs propres serveurs ou appliances virtuelles doivent vérifier leur version dès aujourd'hui. La branche 7.2 n'a pas de correctif ; Fortinet recommande de passer en 7.4.
Résumé technique
Selon l'avis Fortinet FG-IR-26-175, la faille provient d'une traversée de répertoire (path traversal, CWE-22) et d'une mauvaise gestion des caractères NULL (CWE-158). Un attaquant non authentifié peut écrire des fichiers arbitraires sur le système sous-jacent au moyen de requêtes HTTP ou HTTPS forgées. Le score CVSS v3 est de 9,8 (critique). La découverte est attribuée à Gwendal Guégniaud, de l'équipe sécurité produit de Fortinet.
Fortinet a reconnu l'exploitation, et la CISA a fixé aux agences fédérales civiles une échéance au 4 octobre 2026. Fortinet n'a pas indiqué quand les attaques ont commencé, combien de systèmes sont touchés ni qui se trouve derrière.
Versions concernées
Versions sur site (on-premises) concernées :
- FortiMail 8.0.0-8.0.1
- FortiMail 7.6.0-7.6.6
- FortiMail 7.4.0-7.4.8
- FortiMail 7.2.0-7.2.9
Pour FortiMail Cloud, Fortinet indique avoir corrigé le problème lui-même ; les clients cloud n'ont rien à faire. Le risque concerne donc les organisations qui exploitent FortiMail sur leurs propres serveurs ou appliances virtuelles. Une passerelle e-mail est souvent laissée telle quelle après installation ; l'absence de correctif pour la 7.2 montre qu'il faut aussi suivre le cycle de vie de ses versions.
État des correctifs (au 25 octobre 2026)
Au moment de l'annonce, aucune version corrigée n'existait ; 8.0.2, 7.6.7 et 7.4.9 étaient annoncées comme à venir. Fortinet a mis à jour l'avis le 5 octobre avec la mention "solution update". Il indique désormais ces versions cibles :
- branche 8.0 : 8.0.2 ou supérieure
- branche 7.6 : 7.6.7 ou supérieure
- branche 7.4 : 7.4.9 ou supérieure
- branche 7.2 : pas de correctif, Fortinet conseille de passer à la branche 7.4 ou au-delà
L'avis ne précise pas la date de publication des versions sur site, et les sources secondaires divergent, avec des dates allant du 5-6 octobre au 21 octobre. Tant que la date exacte n'est pas établie, vérifiez la version sur le portail de support Fortinet et téléchargez-la depuis celui-ci.
À faire aujourd'hui
- Vérifiez votre version. Si elle se situe dans l'une des plages ci-dessus, considérez le système comme vulnérable.
- Fermez l'accès Internet à l'interface d'administration et au webmail, ou limitez-le à des réseaux privés de confiance.
- Jusqu'au correctif, désactivez le service IBE (chiffrement basé sur l'identité). Dans l'interface, cela se fait sous Encryption > IBE ; en CLI, saisissez successivement config system encryption ibe, set status disable puis end.
- Si un WAF est placé devant, ajoutez une règle qui bloque les requêtes POST vers le chemin /ibe contenant ../ (l'une des mesures provisoires suggérées par Fortinet).
- Passez à une version corrigée : 8.0.2, 7.6.7 ou 7.4.9 et au-delà. Si vous êtes en 7.2, migrez vers 7.4.9 ou au-delà.
- Après le correctif, examinez quand même les journaux et les indicateurs de compromission (IOC), car la faille a pu être exploitée avant.
Traces à rechercher
Indicateurs rapportés par The Hacker News (la liste de référence, à jour, figure dans l'avis Fortinet) :
- Adresses IP: 79.141.169[.]187 et 45.129.0[.]192
- Fichiers ajoutés: /data/lib/liblog.so, /data/bin/webconsole, /data/bin/mailservice, /data/etc/ld.so.preload
- Fichiers modifiés: /bin/smit, /data/etc/httpd.conf, /data/migadmin.tar.gz
Si l'un de ces fichiers est présent ou si vous voyez des connexions vers ces adresses IP, considérez l'équipement comme compromis. Isolez-le, conservez les preuves, changez mots de passe et clés, et envisagez une réinstallation à partir d'une image saine. L'absence d'indicateur ne prouve pas que le système est sain.
Pourquoi la passerelle e-mail passe en premier
Une passerelle e-mail est exposée à Internet, et toute la correspondance externe de l'organisation y transite. Elle contient le contenu des messages entrants et sortants, les comptes utilisateurs et les certificats. Une écriture de fichiers sans authentification sur un tel équipement peut donner à un attaquant une présence durable, la possibilité de lire ou modifier les messages et un accès vers le réseau interne. Les produits Fortinet ont souvent été ciblés par le passé : n'attendez pas la prochaine fenêtre de maintenance pour appliquer le correctif et restreindre les accès.
Pour une aide sur la vérification de version, le correctif ou l'analyse des IOC, contactez-nous via https://boransoftware.com/fr/iletisim/
Sources
- Fortinet PSIRT FG-IR-26-175: https://fortiguard.fortinet.com/psirt/FG-IR-26-175
- Help Net Security: https://www.helpnetsecurity.com/2026/10/02/fortinet-fortimail-vulnerability-cve-2026-104286/
- The Hacker News: https://thehackernews.com/2026/10/critical-fortimail-zero-day-flaw.html
- BleepingComputer: https://www.bleepingcomputer.com/news/security/fortinet-warns-of-critical-fortimail-flaw-exploited-in-zero-day-attacks/
- Singapore CSA (AL-2026-133): https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2026-133/