Уязвимость нулевого дня в FortiMail CVE-2026-104286: исправления и что делать
В FortiMail эксплуатируется уязвимость CVSS 9.8, позволяющая записывать файлы без аутентификации. Затронутые версии, статус исправлений, следы атаки и что сделать сегодня.
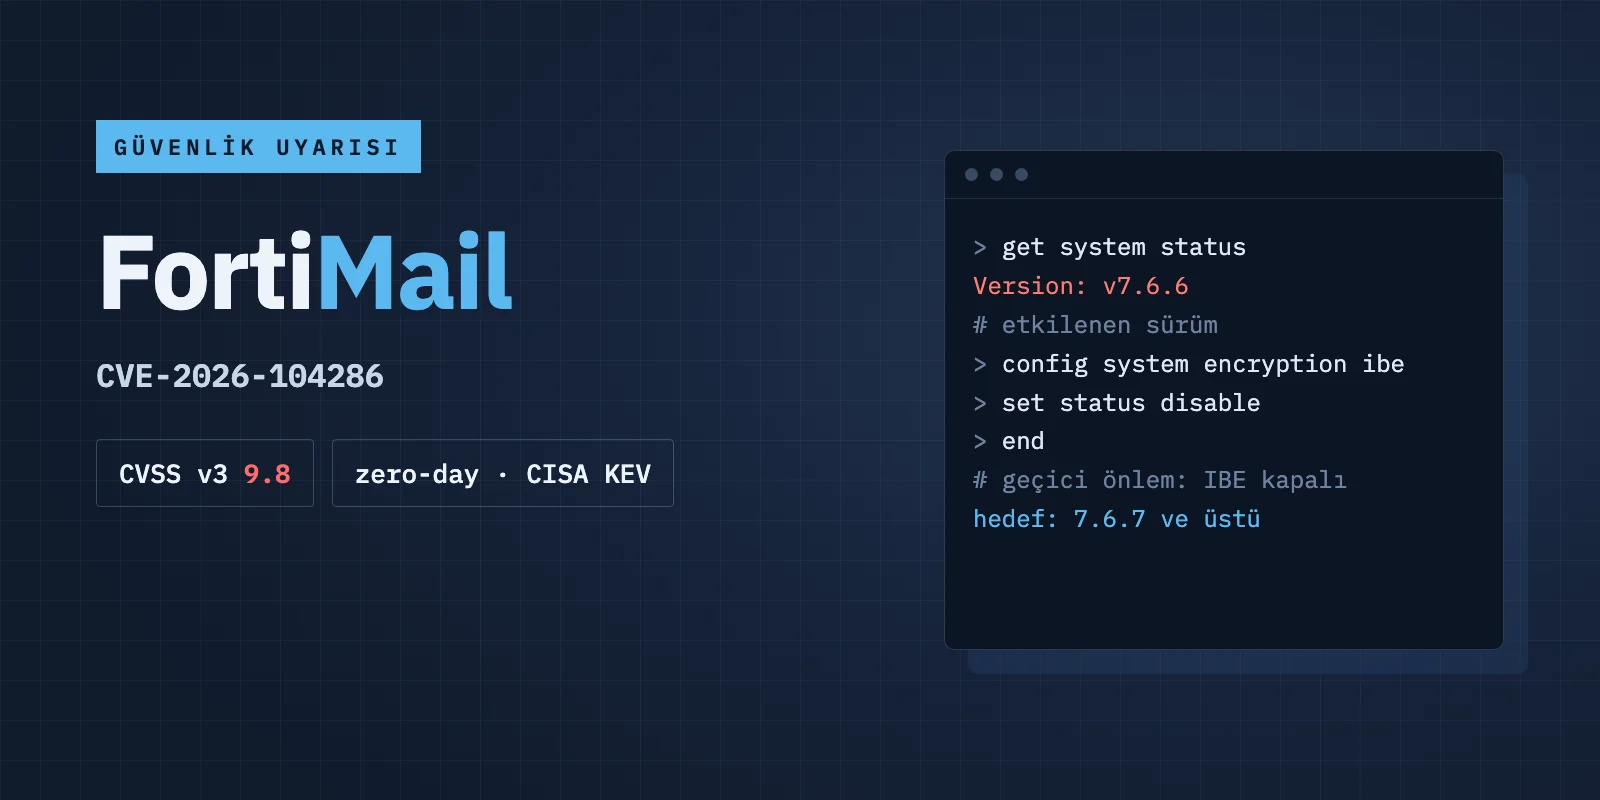
1 октября 2026 года Fortinet сообщила о критической уязвимости CVE-2026-104286 в почтовом шлюзе безопасности FortiMail. Она позволяет записывать файлы в систему без аутентификации. На момент публикации уязвимость уже эксплуатировалась, и в тот же день CISA внесло её в каталог известных эксплуатируемых уязвимостей (KEV). Организациям, которые держат FortiMail на собственных серверах или виртуальных устройствах, стоит проверить версию сегодня. Для ветки 7.2 исправления нет; Fortinet рекомендует перейти на 7.4.
Техническая суть
Согласно бюллетеню Fortinet FG-IR-26-175, причина в обходе пути (path traversal, CWE-22) и неправильной обработке NULL-символов (CWE-158). Неаутентифицированный злоумышленник может с помощью специально сформированных HTTP- или HTTPS-запросов записывать произвольные файлы в базовую систему. Оценка CVSS v3: 9.8 (критическая). Уязвимость, по имеющимся данным, обнаружил Гвендаль Геньо (Gwendal Guégniaud) из команды безопасности продуктов Fortinet.
Fortinet признала эксплуатацию, а CISA установило для федеральных гражданских ведомств срок до 4 октября 2026 года. Когда начались атаки, сколько систем затронуто и кто за ними стоит, Fortinet не сообщила.
Затронутые версии
Затронутые локальные (on-premises) версии:
- FortiMail 8.0.0-8.0.1
- FortiMail 7.6.0-7.6.6
- FortiMail 7.4.0-7.4.8
- FortiMail 7.2.0-7.2.9
Для FortiMail Cloud Fortinet сообщает, что устранила проблему сама и облачным клиентам ничего делать не нужно. Поэтому риск лежит на организациях, которые запускают FortiMail на своих серверах или виртуальных устройствах. Почтовый шлюз часто не трогают после установки; отсутствие исправления для 7.2 показывает, что жизненный цикл его версий тоже нужно отслеживать.
Статус исправлений (на 25 октября 2026 года)
На момент публикации исправленных версий не было; 8.0.2, 7.6.7 и 7.4.9 значились как готовящиеся. 5 октября Fortinet обновила бюллетень с пометкой "solution update". Сейчас в нём указаны такие целевые версии:
- ветка 8.0: 8.0.2 или новее
- ветка 7.6: 7.6.7 или новее
- ветка 7.4: 7.4.9 или новее
- ветка 7.2: исправления нет, Fortinet советует перейти на ветку 7.4 или новее
Точной даты выпуска локальных сборок в бюллетене нет, а вторичные источники расходятся: называются даты от 5-6 октября до 21 октября. Пока точная дата выпуска не ясна, проверяйте сборку на портале поддержки Fortinet и скачивайте её оттуда.
Что сделать сегодня
- Проверьте версию. Если она попадает в один из диапазонов выше, считайте систему уязвимой.
- Закройте доступ к интерфейсу управления и webmail из интернета или оставьте его только из доверенных частных сетей.
- До установки исправления отключите службу IBE (шифрование на основе идентификаторов). В веб-интерфейсе это раздел Encryption > IBE; в CLI введите по очереди config system encryption ibe, set status disable и end.
- Если перед шлюзом стоит WAF, добавьте правило, блокирующее POST-запросы к пути /ibe, содержащие ../ (одна из временных мер, которые предлагает Fortinet).
- Обновитесь до исправленной сборки: 8.0.2, 7.6.7 или 7.4.9 и новее. Если у вас 7.2, переходите на 7.4.9 и новее.
- После обновления всё равно проверьте журналы и индикаторы компрометации (IOC): уязвимость могли эксплуатировать до исправления.
Какие следы искать
Индикаторы по данным The Hacker News (актуальный и точный список см. в бюллетене Fortinet):
- IP-адреса: 79.141.169[.]187 и 45.129.0[.]192
- Добавленные файлы: /data/lib/liblog.so, /data/bin/webconsole, /data/bin/mailservice, /data/etc/ld.so.preload
- Изменённые файлы: /bin/smit, /data/etc/httpd.conf, /data/migadmin.tar.gz
Если любой из этих файлов есть в системе или вы видите соединения с этими IP-адресами, считайте устройство скомпрометированным. Изолируйте его, сохраните улики, смените пароли и ключи и рассмотрите переустановку из чистого образа. Отсутствие индикаторов не доказывает, что система чиста.
Почему почтовый шлюз в приоритете
Почтовый шлюз открыт в интернет, и через него проходит вся внешняя переписка организации. На нём хранятся содержимое входящей и исходящей почты, учётные записи пользователей и сертификаты. Запись файлов без аутентификации на таком устройстве может дать злоумышленнику закрепление в системе, возможность читать или изменять письма и путь во внутреннюю сеть. Продукты Fortinet и раньше часто становились целью атак, поэтому не откладывайте обновление и ограничение доступа до следующего окна обслуживания.
Если нужна помощь с проверкой версии, обновлением или анализом IOC, напишите нам: https://boransoftware.com/ru/iletisim/
Источники
- Fortinet PSIRT FG-IR-26-175: https://fortiguard.fortinet.com/psirt/FG-IR-26-175
- Help Net Security: https://www.helpnetsecurity.com/2026/10/02/fortinet-fortimail-vulnerability-cve-2026-104286/
- The Hacker News: https://thehackernews.com/2026/10/critical-fortimail-zero-day-flaw.html
- BleepingComputer: https://www.bleepingcomputer.com/news/security/fortinet-warns-of-critical-fortimail-flaw-exploited-in-zero-day-attacks/
- Singapore CSA (AL-2026-133): https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2026-133/