FortiMail zero-day açığı CVE-2026-104286: yama durumu ve yapılacaklar
FortiMail'de kimlik doğrulaması olmadan dosya yazmaya izin veren CVSS 9.8 puanlı açık sahada istismar ediliyor. Etkilenen sürümler, yama durumu, aranacak izler ve bugün yapılacaklar.
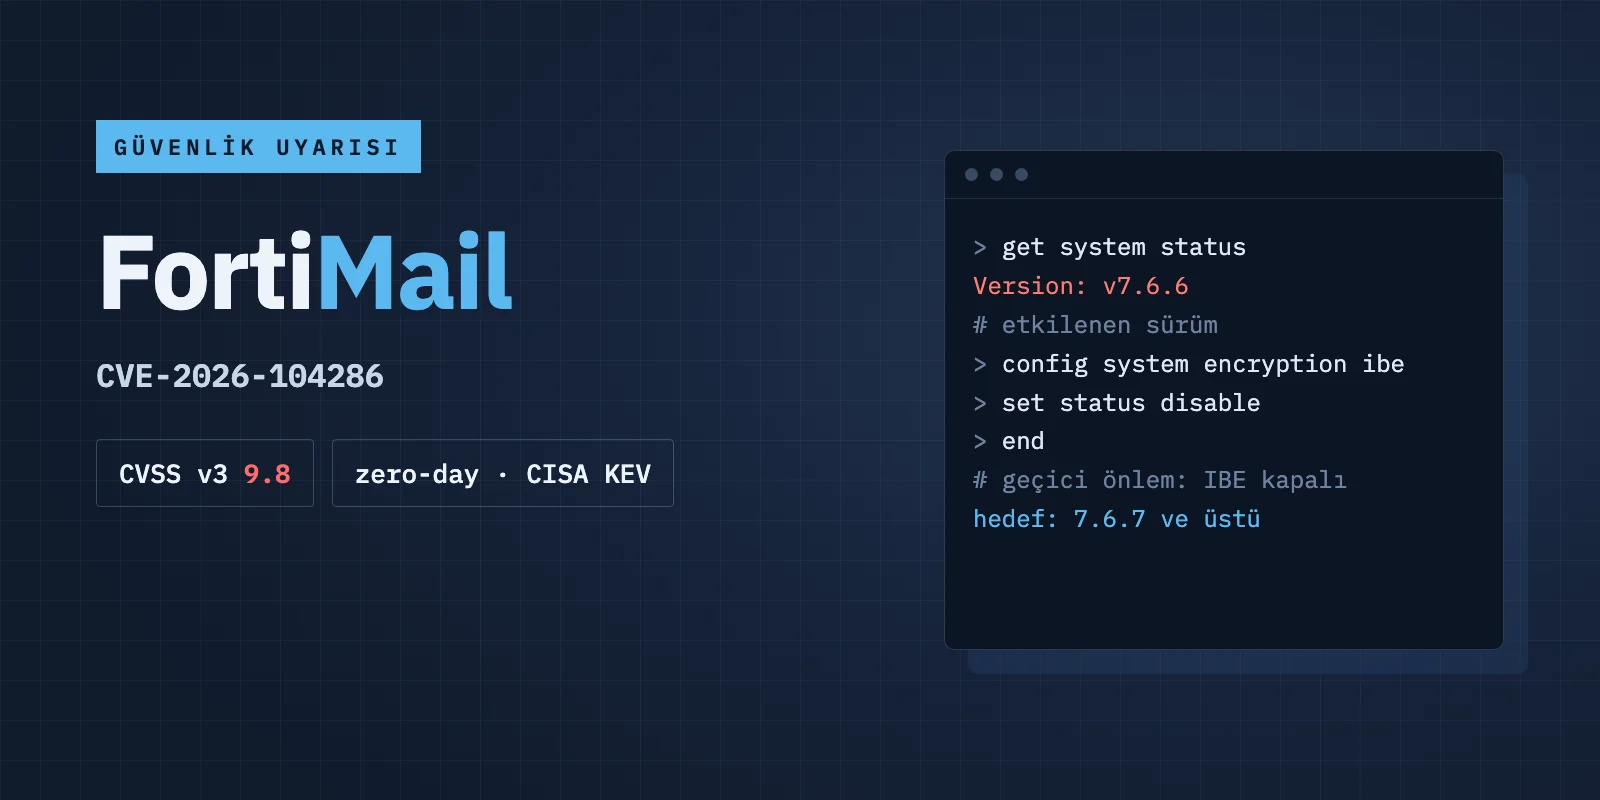
Fortinet, 1 Ekim 2026'da FortiMail e-posta güvenlik ağ geçidinde CVE-2026-104286 numaralı kritik bir açık duyurdu. Açık, kimlik doğrulaması olmadan sisteme dosya yazılmasına izin veriyor. Duyuru yapıldığında sahada istismar ediliyordu ve CISA aynı gün açığı bilinen istismar edilen açıklar (KEV) kataloğuna ekledi. FortiMail'i kendi sunucusunda veya sanal cihazında çalıştıran kurumların sürümünü bugün kontrol etmesi gerekiyor. 7.2 dalı için yama yok; Fortinet 7.4'e geçişi öneriyor.
Açığın teknik özeti
Fortinet'in FG-IR-26-175 numaralı danışma metnine göre açık, bir yol geçişi (path traversal, CWE-22) ve NULL karakter işleme hatasından (CWE-158) kaynaklanıyor. Kimliği doğrulanmamış bir saldırgan, özel hazırlanmış HTTP veya HTTPS istekleriyle altta yatan sisteme rastgele dosya yazabiliyor. CVSS v3 puanı 9.8 (kritik). Açığı Fortinet'in ürün güvenliği ekibinden Gwendal Guégniaud'un bulduğu belirtiliyor.
Fortinet istismarı kabul etti; CISA da federal sivil kurumlara 4 Ekim 2026 son tarihini verdi. Saldırıların ne zaman başladığını, kaç sistemin etkilendiğini ve arkasında hangi aktörün olduğunu Fortinet açıklamadı.
Etkilenen sürümler
Şirket içi (on-premises) kurulumlarda etkilenen sürümler:
- FortiMail 8.0.0-8.0.1
- FortiMail 7.6.0-7.6.6
- FortiMail 7.4.0-7.4.8
- FortiMail 7.2.0-7.2.9
FortiMail Cloud için Fortinet sorunu kendisinin giderdiğini ve bulut müşterilerinin bir şey yapmasına gerek olmadığını bildiriyor. Risk bu yüzden FortiMail'i kendi sunucusunda veya sanal cihazında çalıştıran kurumlarda. E-posta ağ geçidi çoğu yerde kurulduktan sonra pek dokunulmayan bir cihazdır; 7.2 dalına yama çıkmaması, bu cihazların sürüm yaşam döngüsünü de izlemek gerektiğini gösteriyor.
Yama durumu (25 Ekim 2026 itibarıyla)
İlk duyuruda düzeltilmiş sürüm yoktu; 8.0.2, 7.6.7 ve 7.4.9 "yakında" diye listelenmişti. Fortinet danışma sayfasını 5 Ekim'de "solution update" notuyla güncelledi. Sayfa bugün yükseltme hedeflerini şöyle gösteriyor:
- 8.0 dalı: 8.0.2 veya üstü
- 7.6 dalı: 7.6.7 veya üstü
- 7.4 dalı: 7.4.9 veya üstü
- 7.2 dalı: yama yok, Fortinet 7.4 veya üstü bir dala geçişi öneriyor
Şirket içi sürümlerin kesin yayın tarihi danışma sayfasında yazmıyor. İkincil kaynaklar da birbirini tutmuyor: 5-6 Ekim ile 21 Ekim arasında farklı tarihler veriliyor. Kesin yayın tarihi netleşmediği için sürümü Fortinet destek portalında doğrulayıp oradan indirin.
Bugün yapılacaklar
- Sürümü kontrol edin. Yukarıdaki aralıklardan birindeyse sistemi savunmasız sayın.
- Yönetim arayüzünü ve webmail'i internete kapatın ya da yalnız güvenilir özel ağlardan erişilebilir bırakın.
- Yama uygulanana kadar IBE (kimlik tabanlı şifreleme) hizmetini kapatın. Arayüzde Encryption > IBE bölümünden kapatabilirsiniz; CLI'da sırasıyla config system encryption ibe, set status disable ve end komutlarını girin.
- Önünde WAF varsa /ibe yoluna giden ve içinde ../ geçen POST isteklerini engelleyen bir kural ekleyin. Bu, Fortinet'in önerdiği geçici önlemlerden biri.
- Yamalı sürüme geçin: 8.0.2, 7.6.7 veya 7.4.9 ve üstü. 7.2 kullanıyorsanız 7.4.9 ve üstüne taşıyın.
- Yamadan sonra da logları ve uzlaşma göstergelerini (IOC) inceleyin, çünkü açık yamadan önce istismar edilmiş olabilir.
Aranacak izler
The Hacker News'in aktardığı göstergeler şunlar (kesin ve güncel liste için Fortinet danışma metnine bakın):
- IP adresleri: 79.141.169[.]187 ve 45.129.0[.]192
- Eklenen dosyalar: /data/lib/liblog.so, /data/bin/webconsole, /data/bin/mailservice, /data/etc/ld.so.preload
- Değiştirilen dosyalar: /bin/smit, /data/etc/httpd.conf, /data/migadmin.tar.gz
Bu dosyalardan biri sistemde varsa ya da bu IP adresleriyle bağlantı görüyorsanız cihazı ele geçirilmiş sayın. Cihazı ağdan ayırın, kanıtları saklayın, parola ve anahtarları yenileyin ve temiz imajdan yeniden kurmayı değerlendirin. Göstergelerin hiçbirini bulamamak sistemin temiz olduğunu kanıtlamaz.
E-posta ağ geçidi neden öncelikli
E-posta ağ geçidi internete açıktır ve kurumun dışarıyla yazışmasının tamamı buradan geçer. Cihazda gelen ve giden postaların içeriği, kullanıcı hesapları ve sertifikalar bulunur. Böyle bir cihazda kimlik doğrulamasız dosya yazma, saldırgana kalıcı olarak yerleşme, mesajları okuma veya değiştirme ve iç ağa geçme imkânı verebilir. Fortinet ürünleri geçmişte de sık hedef alındı; yamayı ve erişim kısıtlamasını bir sonraki bakım penceresine bırakmayın.
Sürüm kontrolü, yama veya IOC incelemesi için desteğe ihtiyacınız varsa https://boransoftware.com/iletisim/ adresinden bize ulaşabilirsiniz.
Kaynaklar
- Fortinet PSIRT FG-IR-26-175: https://fortiguard.fortinet.com/psirt/FG-IR-26-175
- Help Net Security: https://www.helpnetsecurity.com/2026/10/02/fortinet-fortimail-vulnerability-cve-2026-104286/
- The Hacker News: https://thehackernews.com/2026/10/critical-fortimail-zero-day-flaw.html
- BleepingComputer: https://www.bleepingcomputer.com/news/security/fortinet-warns-of-critical-fortimail-flaw-exploited-in-zero-day-attacks/
- Singapore CSA (AL-2026-133): https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2026-133/